


1. RDS 구성방법 (싱글 , 이중화 : ReadOnly 구성 포함)
Bastion EC2 Ubuntu 24.04 버전에 mysql 설치해보자. (MySQL WorkBench 연결이 안 될시 사용을 위해)
1.
sudo apt-get update
2.
sudo apt update
3.
sudo apt-get install -y mysql-server (sudo apt-get install -y mariadb-server)
sudo apt-get update
YAML
복사
sudo apt update
YAML
복사
sudo apt-get install -y mysql-server
YAML
복사
sudo apt-get install -y mariadb-server
YAML
복사
1) 보안그룹 생성
[VPC] - [보안 그룹] - [보안 그룹 생성] 클릭

보안 그룹 이름과 설명은 ‘VEC-PRD-VPC-DB-PRI-SG-2A’로 입력하며
VEC-PRD-VPC-DB-PRI-SG-2A
YAML
복사
VPC는 ‘VEC-PRD-VPC’로 지정
인바운드와 아웃바운드 규칙은 생성 이후 지정할 것이므로 [보안 그룹 생성] 클릭


생성 시 다음과 같이 결과가 나옴
인바운드 규칙 설정을 위해 [인바운드 규칙] - [인바운드 규칙 편집] 클릭

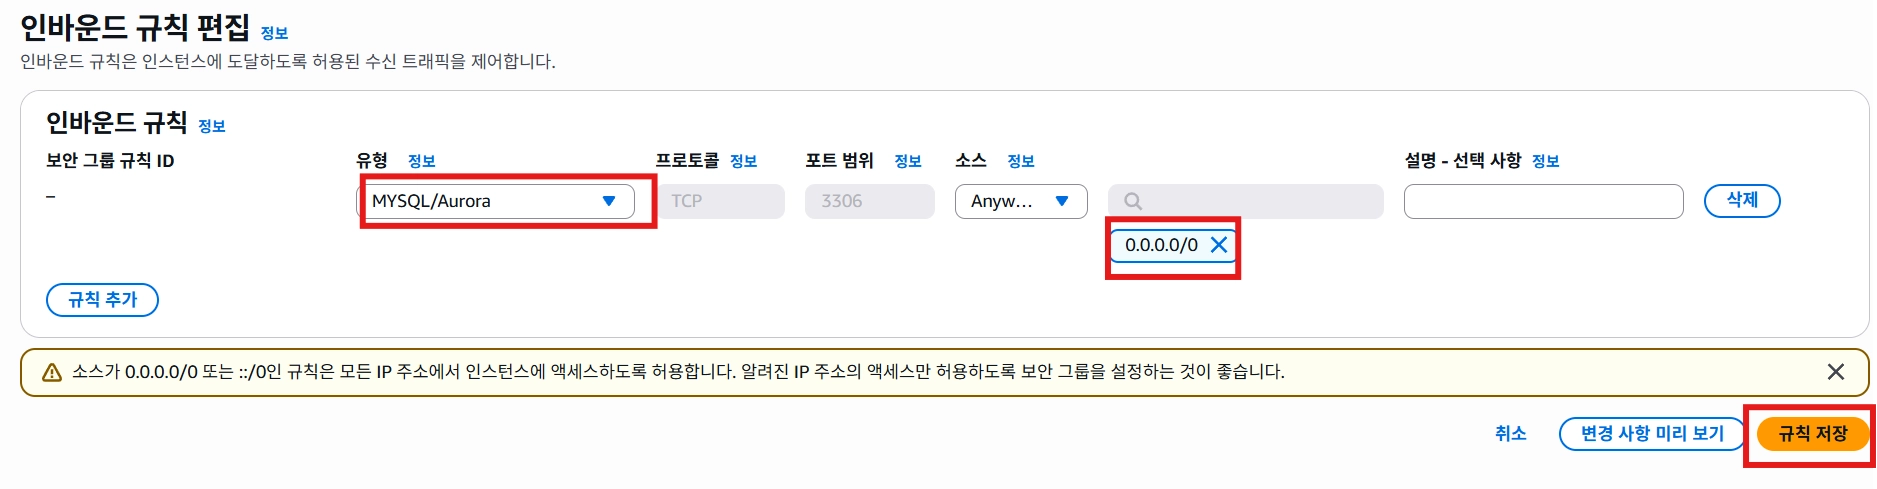
[규칙 추가] 클릭 후 아래 표를 참고하여 인바운드 규칙 설정 후 [규칙 저장] 클릭
유형 | 소스 | IPv4 |
MySQL/Aurora | Anywhere-IPv4 | 0.0.0.0/0 |
2) DB 서브넷 생성
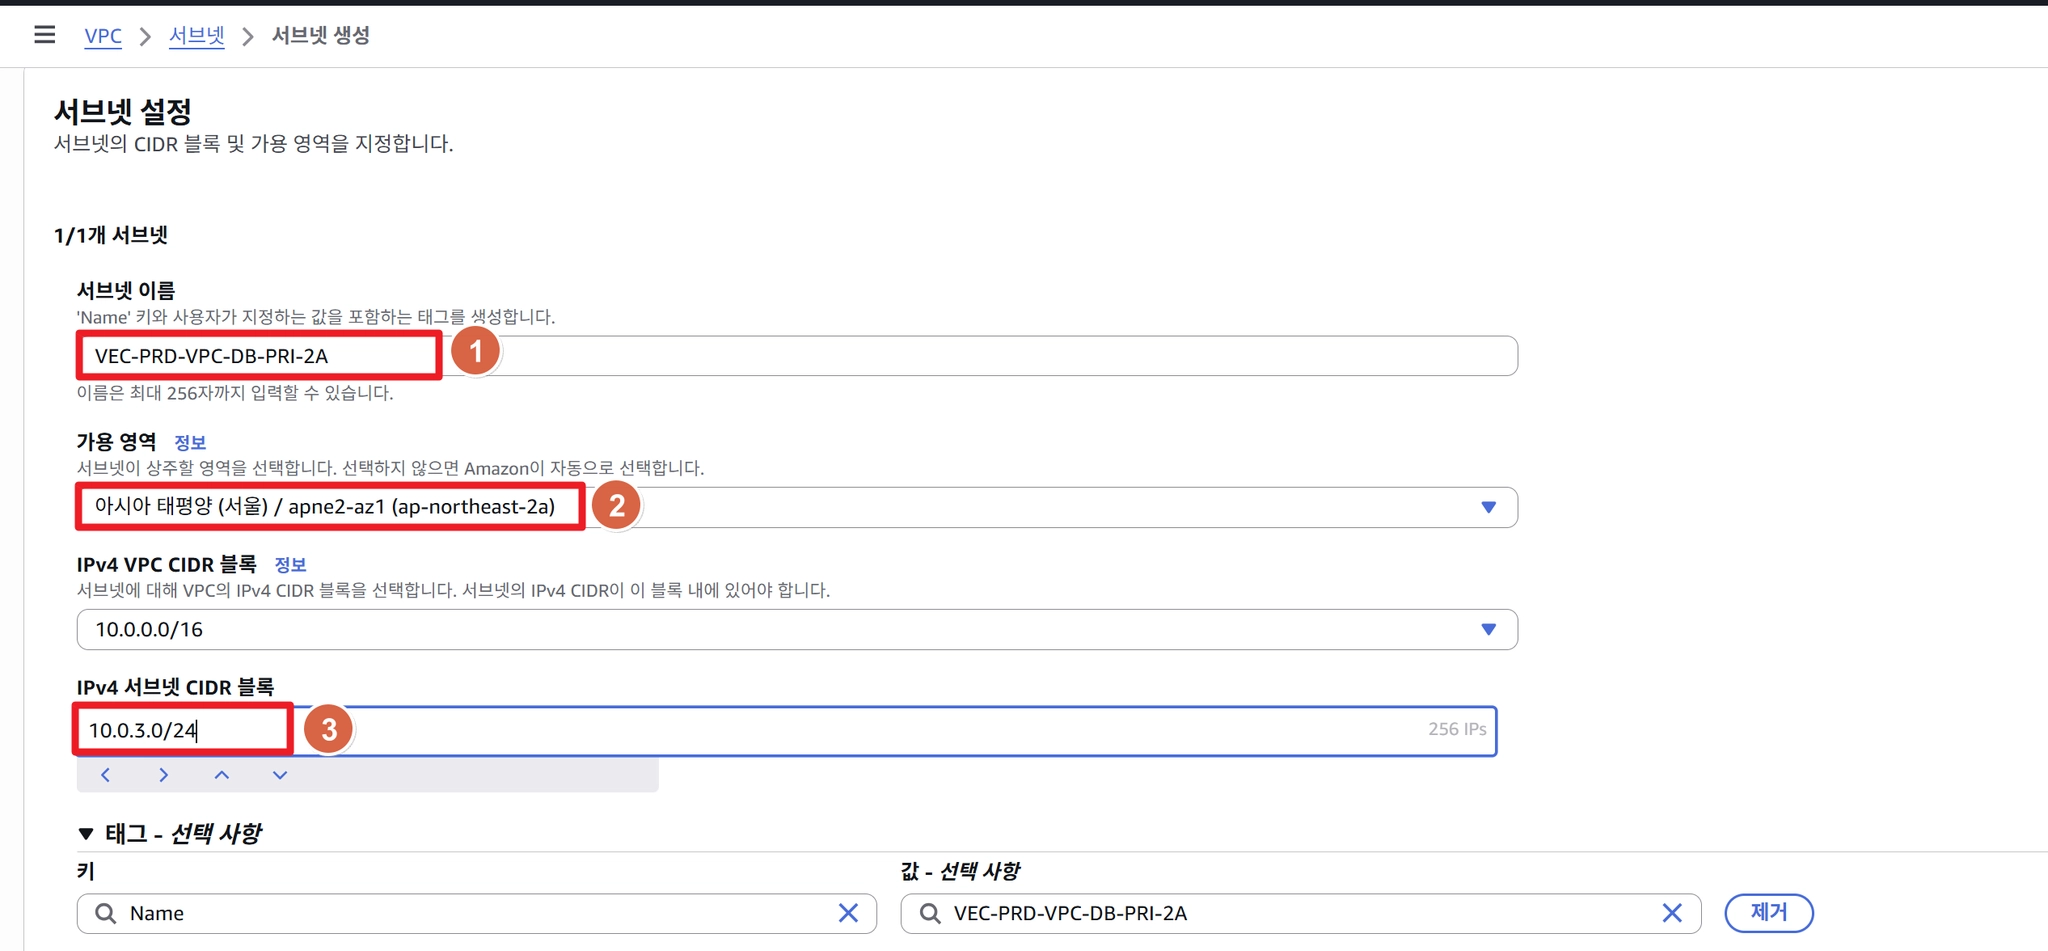
서브넷 이름은 ‘VEC-PRD-VPC-DB-PRI-2A’로 입력
VEC-PRD-VPC-DB-PRI-2A
YAML
복사
가용영역은 ‘아시아 태평양(서울) / ap-northeast-2a’로 지정
IPv4 서브넷 CIDR 블록은 ‘10.250.3.0/24’로 입력 후 [서브넷 생성] 클릭

10.250.3.0/24
YAML
복사
서브넷 이름은 ‘VEC-PRD-VPC-DB-PRI-2C’로 입력
VEC-PRD-VPC-DB-PRI-2C
YAML
복사
가용영역은 ‘아시아 태평양(서울) / ap-northeast-2c’로 지정
IPv4 서브넷 CIDR 블록은 ‘10.250.13.0/24’로 입력 후 [서브넷 생성] 클릭
10.250.13.0/24
YAML
복사

3) 서브넷 그룹 구성
[Aurora and RDS] - [서브넷그룹] - [DB 서브넷 그룹 생성] 클릭

이름은 ‘VEC-PRD-VPC-DB-GROUP’이며
VEC-PRD-VPC-DB-GROUP
YAML
복사
설명은 동일
VPC는 VEC-PRD-VPC 선택 지정

가용 영역은 ‘ap-northeast-2a’, ‘ap-norteast-2c’이며
서브넷은 DB 서브넷 2곳으로 연결
결과

4) Aurora and RDS - [데이터베이스 생성]
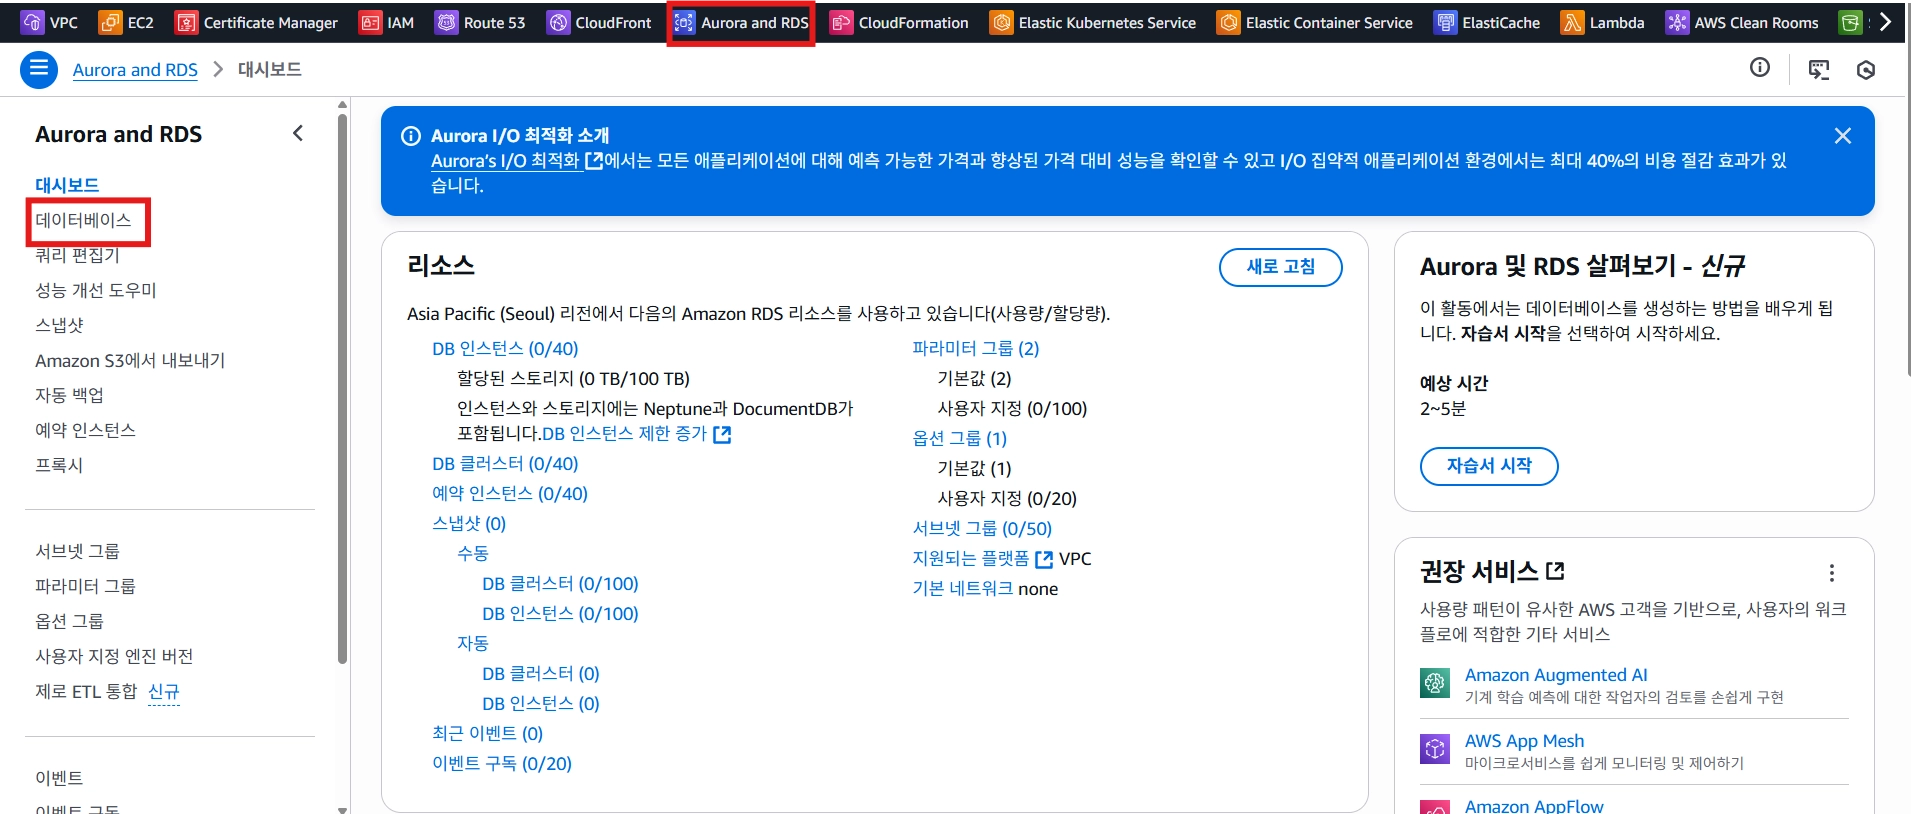
[데이터베이스 생성] 클릭
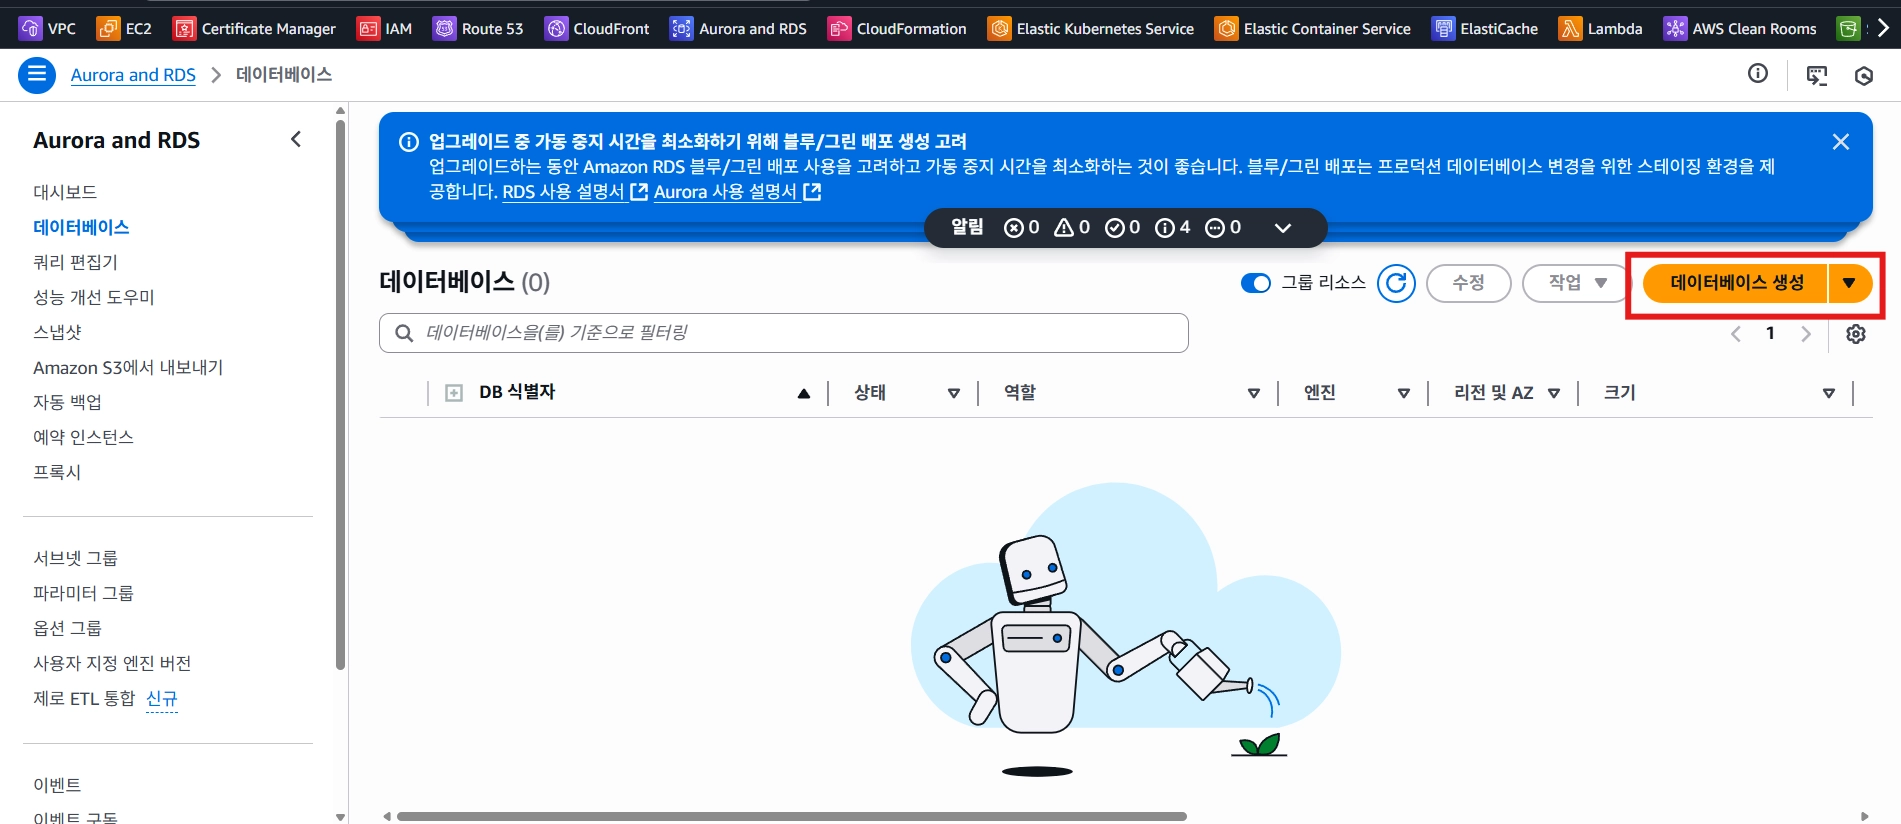
데이터베이스 생성 방식은 ‘전체구성’으로 지정
엔진 옵션은 ‘MySQL’로 지정

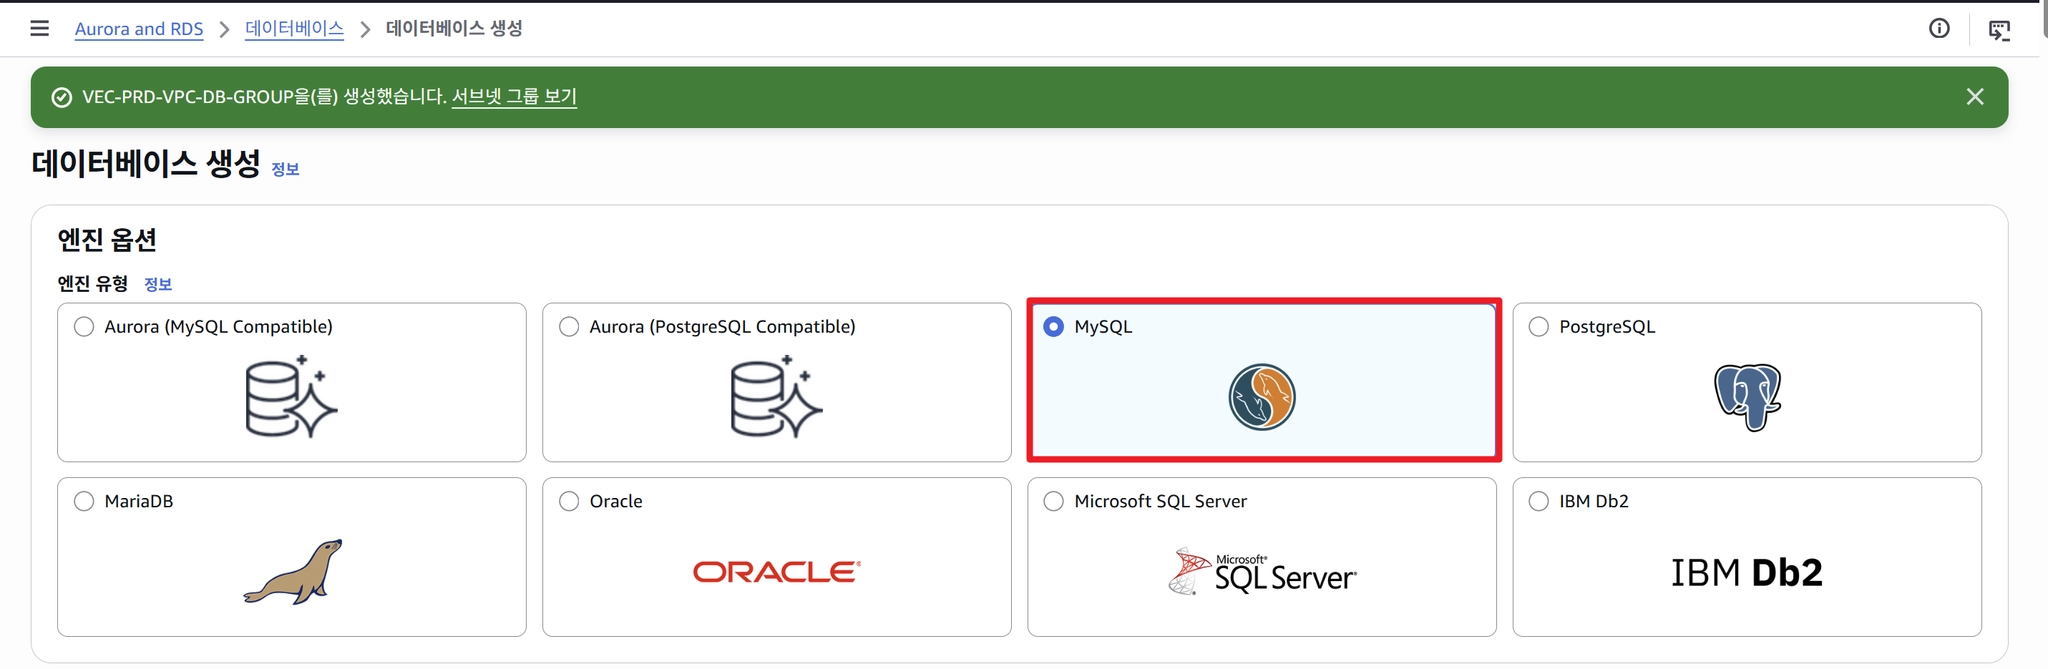
데이터베이스 생성 방식 선택 : 전체구성 선택하면 가용성 구성등 상세한 설정 구성이 가능

데이터베이스 생성 방식 선택 : 손쉬운 생성 선택하면 좀더 쉽게 빠르게 RDS 구성이 가능 (테스트 RDS 구성시 사용)


[데이터베이스 생성 방식 선택] : 전체구성 선택하면 좀더 상세한 구성을 진행할 수 있다. (고가용성 및 빠르고 일관된 성능을 위해 기본값을 사용)
[데이터베이스 생성 방식 선택] 에서 전체구성을 선택하면 아래 화면이 뜬다.

만약 이중화를 원하는 경우 아래와 같이 [템플릿]은 ‘개발/테스트’ 선택 → 자동으로 ‘다중 AZ DB 인스턴스 배포(인스턴스 2개)’로 지정됨
•
이는 Master, Slave의 형태로 Master는 ReadWrite의 기능이고 Slave는 데이터 저장만 가능함 (Master DB 사망 시 대기였던 Slave로 ReadWrite 가능)
•
이는 복제본 교육을 위하여 아래와 같이 진행.
•
DB 인스턴스 식별자 : MyDB
•
[마스터 사용자 이름]은 ‘admin’사용,
•
[자격증명관리]는 ‘자체관리’
•
[마스터암호]는 외울 수 있는 암호로 지정 예를 들어 ‘powermvp’로 지정


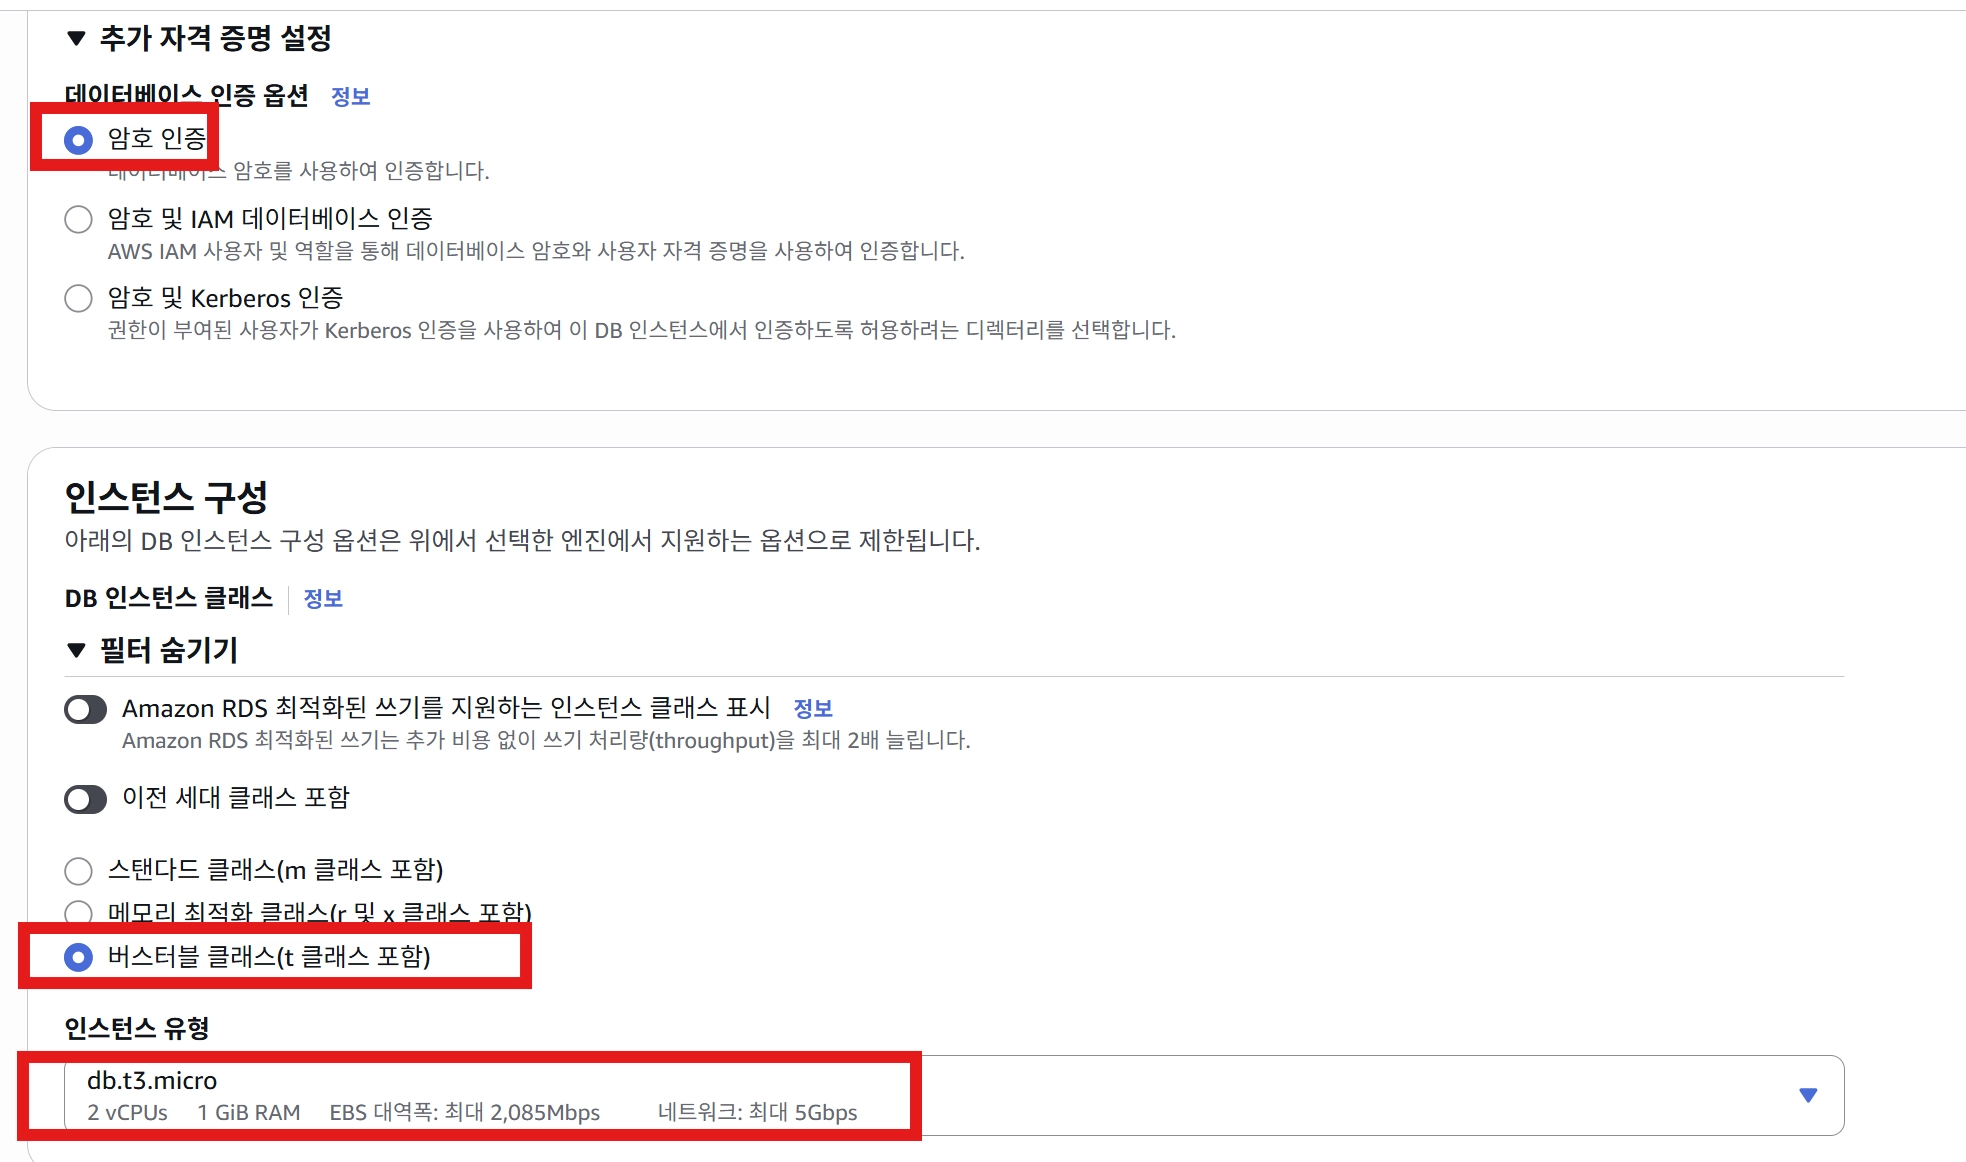

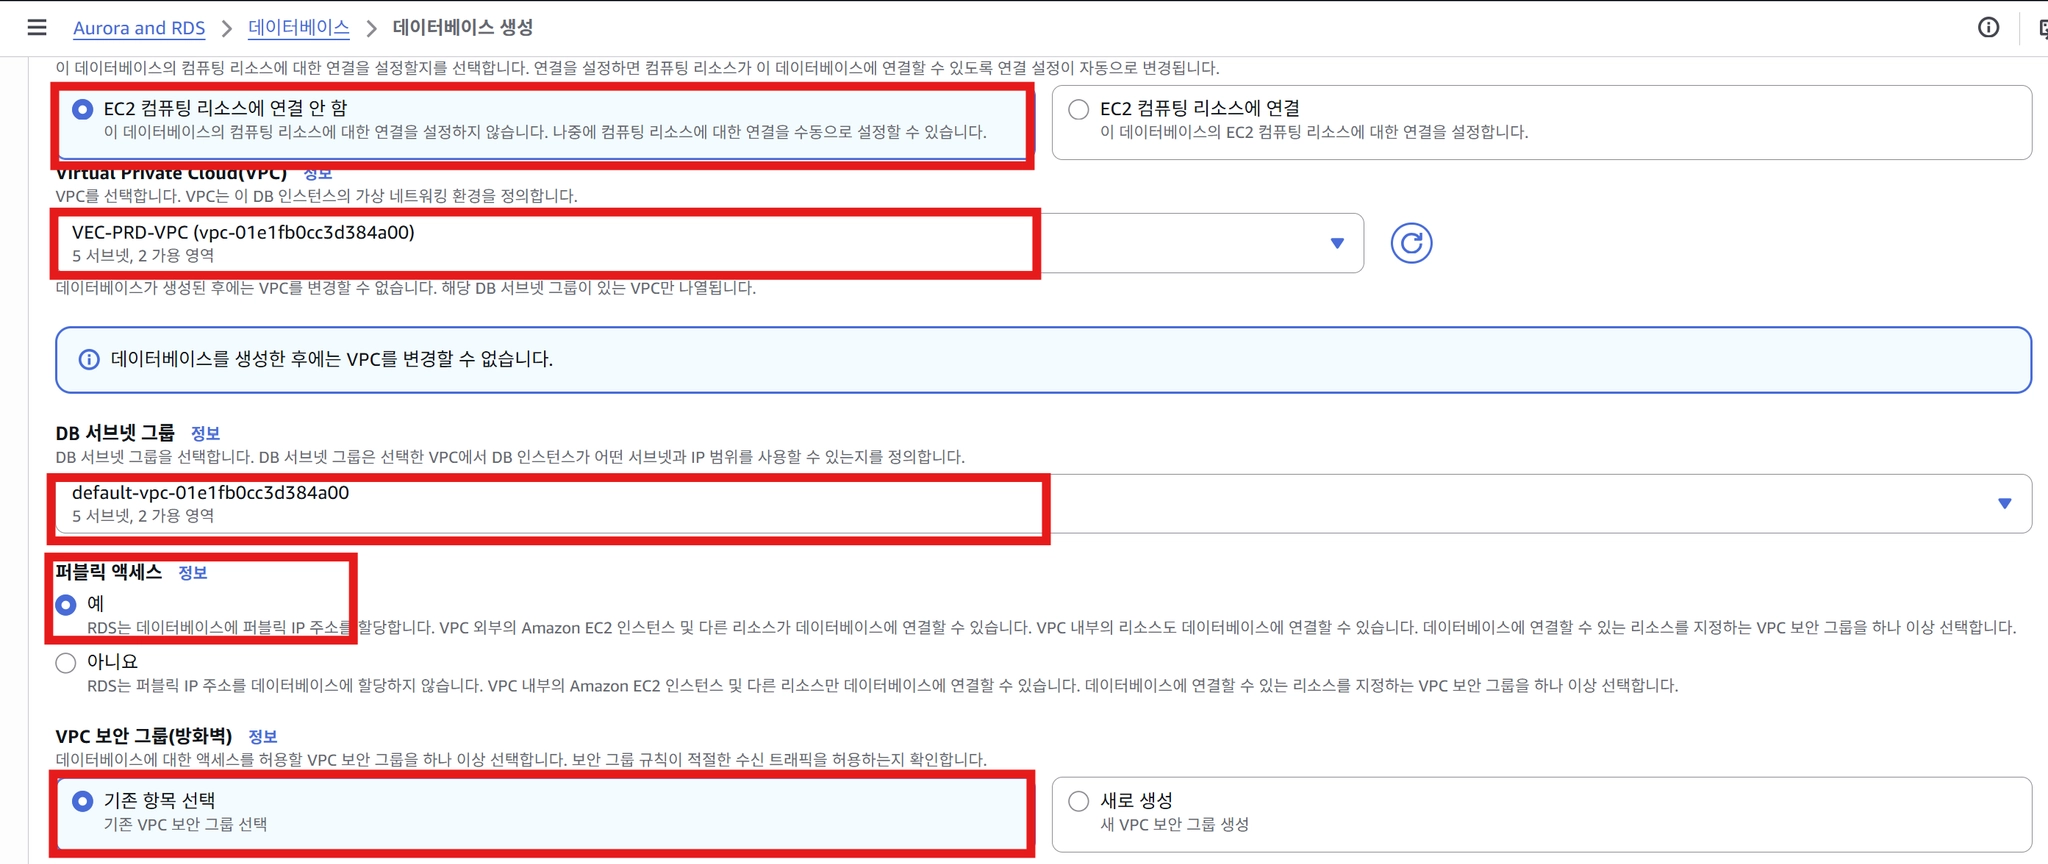
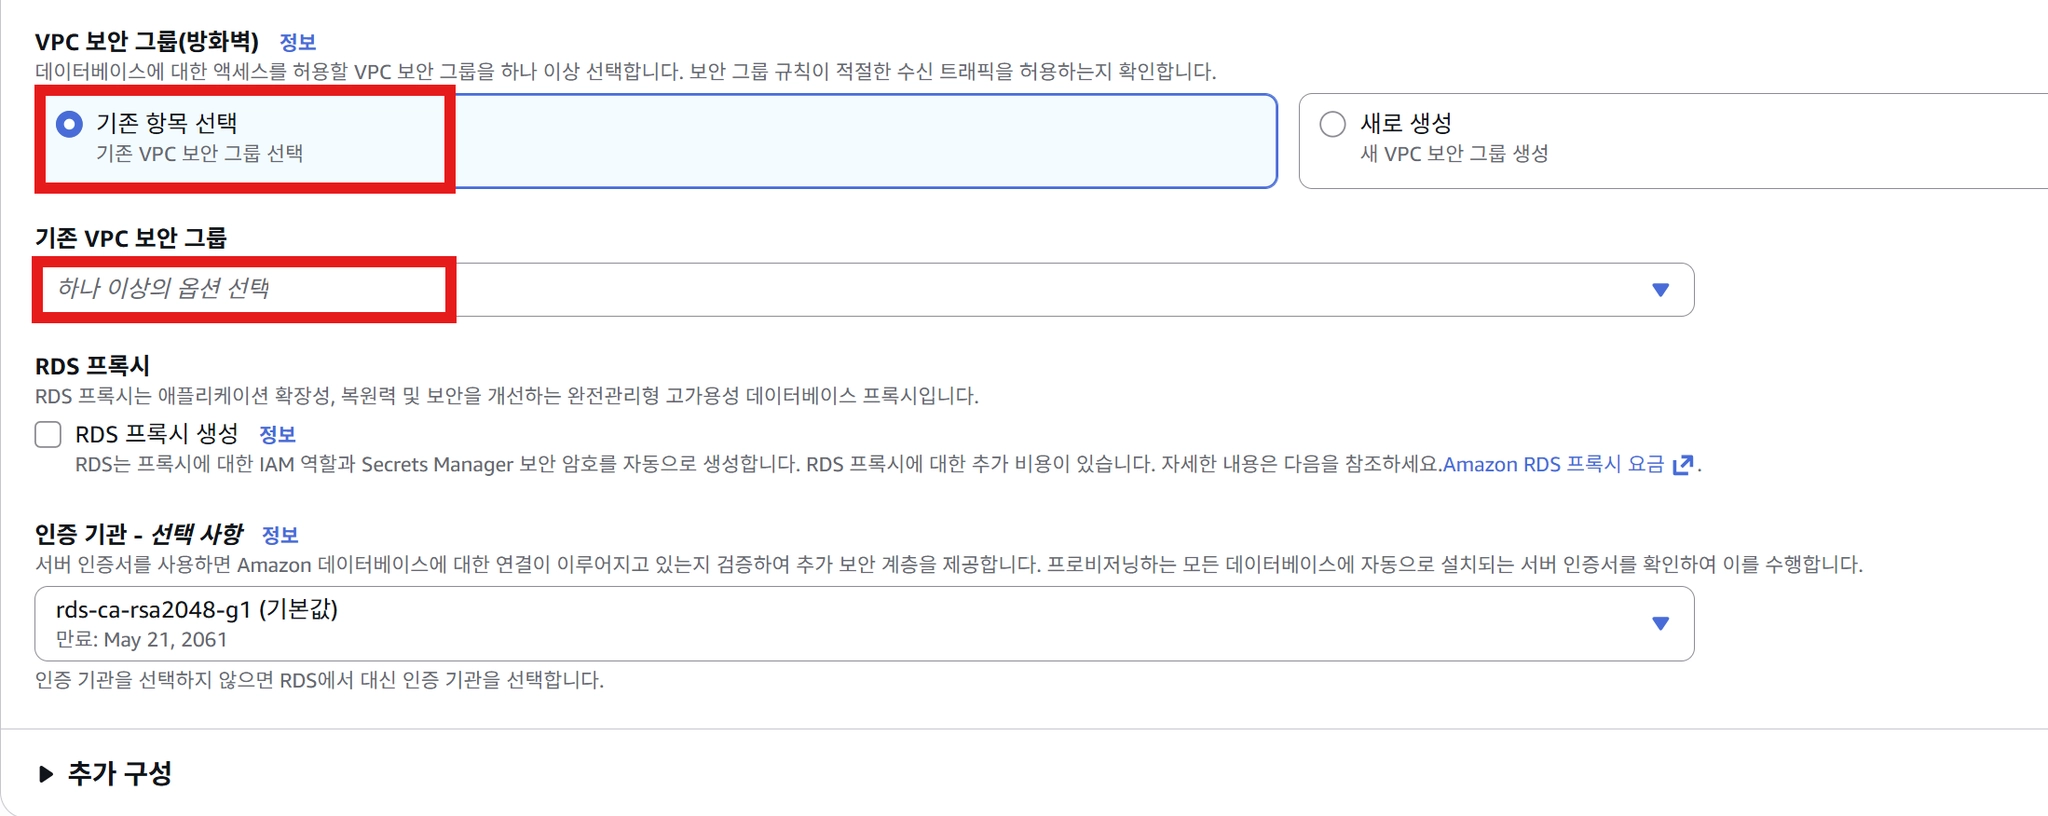
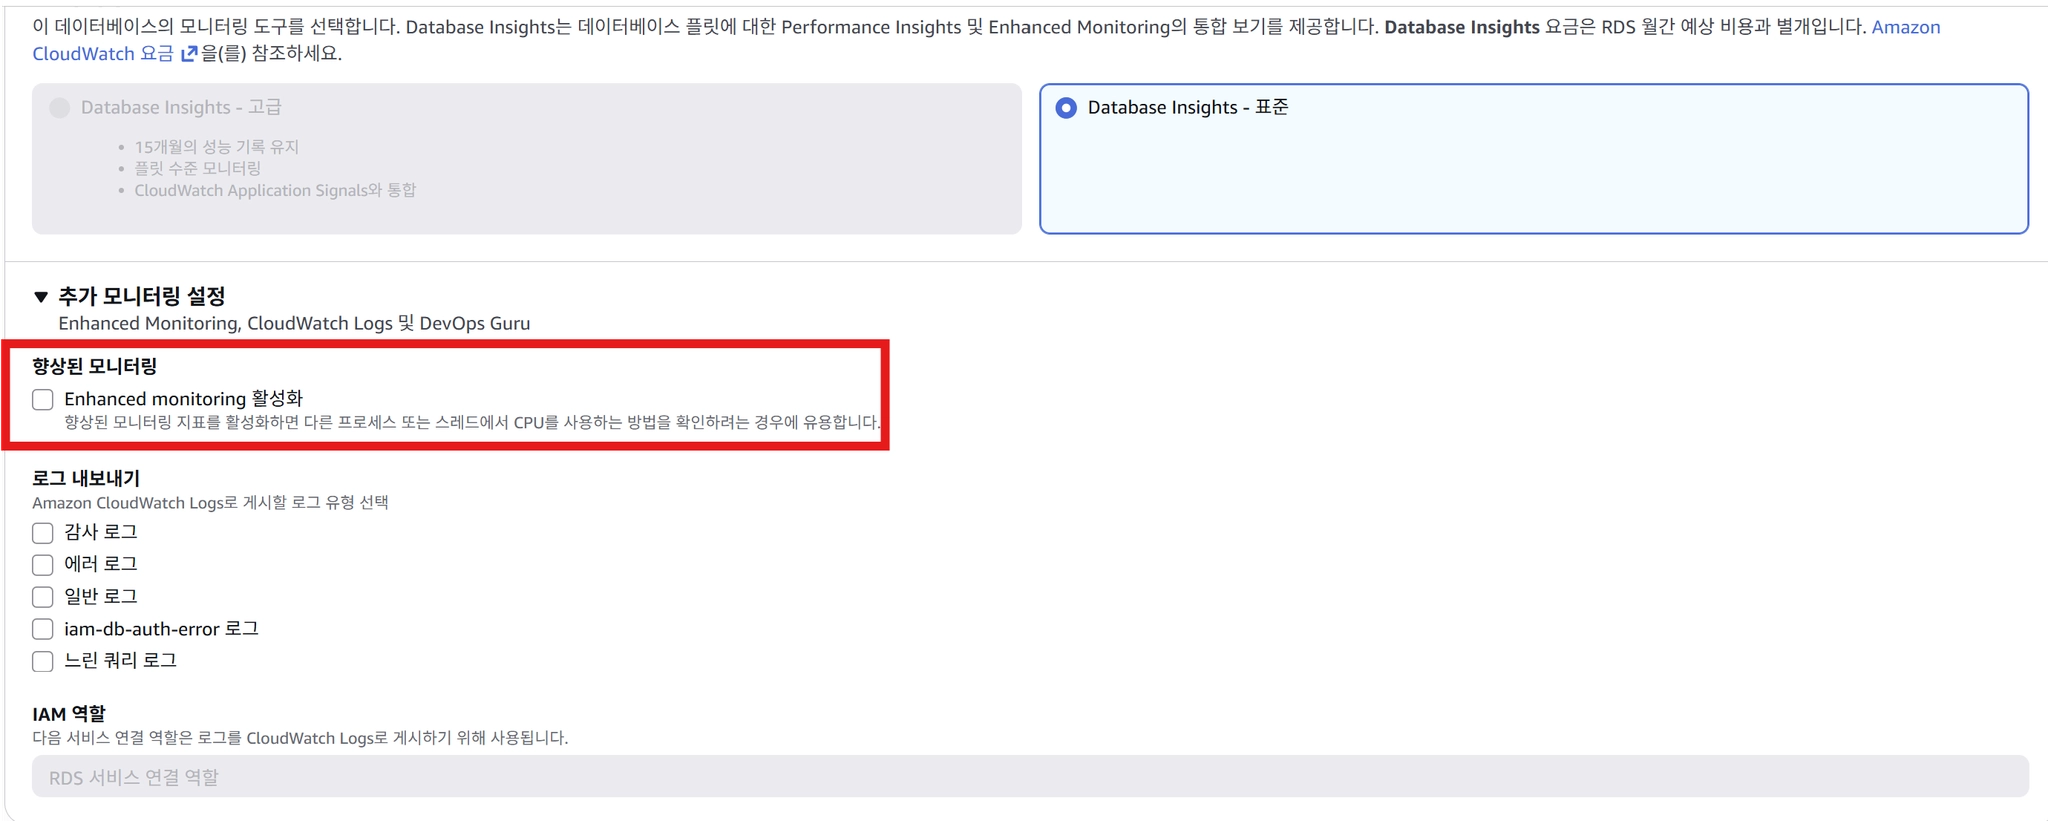

•
해당 데이터베이스를 클릭하면 엔드포인트를 확인하자.
•
RDS는 인스턴스와 달리 따로 IP가 부여되지 않기 때문에 엔트포인트로 연결해야한다.

앞에서 만든 DB서브넷 2개를 VEC-PRD-RT-PRI 에 연결시켜 줘야 한다.


02. 원격 DB연결 툴인 MySQL Workbench 설치 및 구성 방법
로컬에서 MySQL WorkBench 다운로드
MySQL 데이터베이스에 연결해서 쉽게 쿼리문을 작성할 수 있는 MySQL WorkBench 설치 아래 버튼 클릭
미리 설치한 MySQL Workbench를 연다

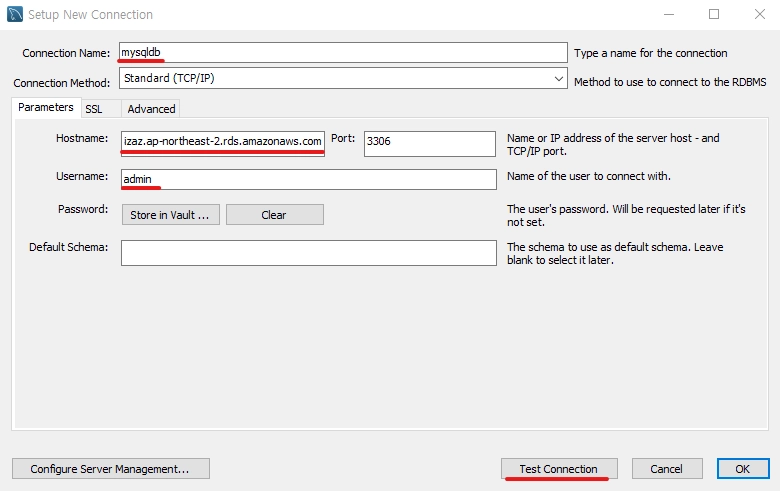
[구성1안] : 아래 방법으로 구성해도 되나 잘 연결이 안됨 (교육장에서는)
[Connection Name] : MyDB
[Hostname] : 아까 확인한 엔드포인트
[Username] : admin → 마스터 사용자 이름 지정할 때 admin으로 했음
모든 설정 되면 [test Connection] 클릭하고 비밀번호 입력 창에서는 아까 지정한 비밀번호 (password)로 입력 후 OK 지정
[구성2안] : 아래 방법으로 구성하면 DB연결 구성이 잘됨 경험상
[Connection Name] : MyDB
[Connection Method] : Standard TCP/IP over SSH
[SSH Hostname] : bestion 서버의 공인 IP
[SSH Username] : ubuntu
[SSH Key file] : 생성한 서버의 키파일
[MySQL Hostname] : 아까 확인한 엔드포인트
[MySQL Username] : admin → 마스터 사용자 이름 지정할 때 admin으로 했음
모든 설정 되면 [test Connection] 클릭하고 비밀번호 입력 창에서는 아까 지정한 비밀번호 (password)로 입력 후 OK 지정

비밀번호 입력하는 곳에서는 DB에서 생성한 비밀번호 입력

따라서 Bastion-Server 연결을 통해 데이터 전달

아래 쿼리 복사해서 그대로 실행
-- 게시판 테이블 생성
CREATE DATABASE IF NOT EXISTS board_db;
USE board_db;
-- 게시글 테이블
CREATE TABLE posts (
id INT AUTO_INCREMENT PRIMARY KEY,
title VARCHAR(200) NOT NULL,
content TEXT NOT NULL,
author VARCHAR(50) NOT NULL,
created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP,
updated_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP ON UPDATE CURRENT_TIMESTAMP
);
ALTER TABLE posts CONVERT TO CHARACTER SET utf8mb4 COLLATE utf8mb4_general_ci;
ALTER DATABASE board_db CHARACTER SET = utf8mb4 COLLATE = utf8mb4_general_ci;
-- 샘플 데이터 삽입
INSERT INTO posts (title, content, author) VALUES
('첫 번째 게시글', '안녕하세요! 3Tier 아키텍처 테스트용 게시판입니다.', '관리자'),
('두 번째 게시글', 'Nginx + Tomcat + MySQL 연동 테스트 중입니다.', '사용자1'),
('세 번째 게시글', 'AWS RDS와 연동이 잘 되고 있나요?', '사용자2');
-- 테이블 확인
SELECT * FROM posts;
JSON
복사
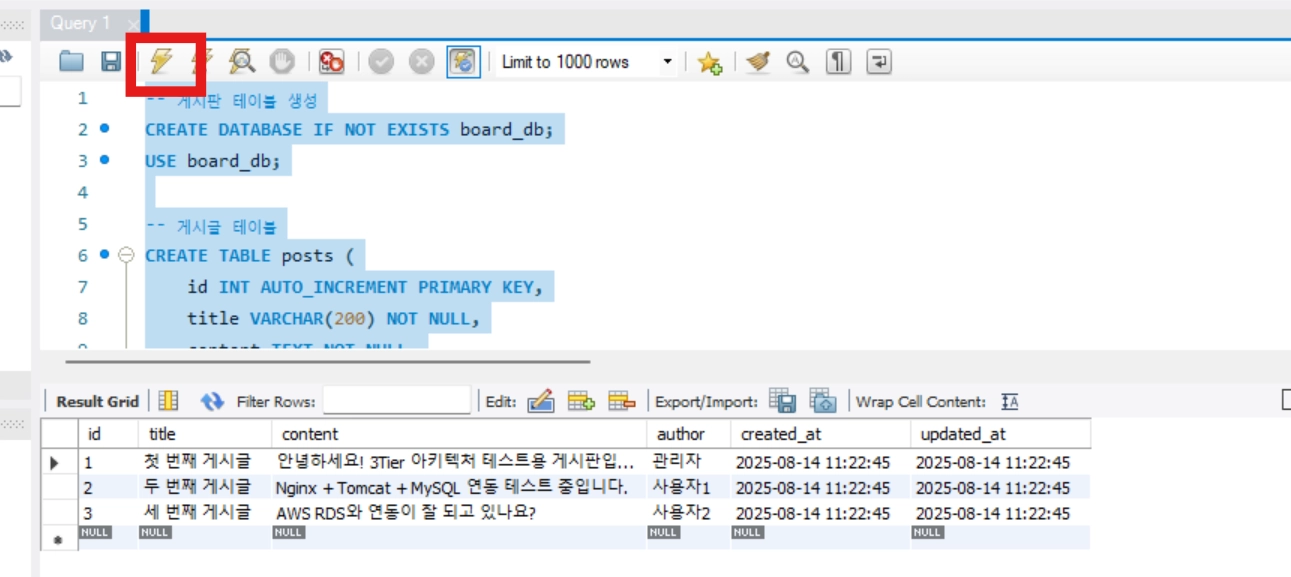
통으로 드래그 한 상태에서 상단 번개 모양 클릭 하면 테이블 생성, 컬럼 생성, 데이터 적재까지 된다
03. MySQL JDBC 드라이버 다운로드 및 설치 (/home/tomcat/apache-tomcat-9.0.108/lib)
•
WAS 서버 (tomcat2a/tomcat2c 모두에서 실행)
•
추가로 Server.xml / Context.xml 파일도 수정

아래 명령어 따라하기
sudo -i
YAML
복사
cd /home/tomcat/apache-tomcat-9.0.108/lib
YAML
복사
sudo wget https://dev.mysql.com/get/Downloads/Connector-J/mysql-connector-j-8.0.33.tar.gz
YAML
복사
MySQL JDBC 드라이버 다운로드
sudo tar -xzf mysql-connector-j-8.0.33.tar.gz
YAML
복사
압축 해제
sudo cp mysql-connector-j-8.0.33/mysql-connector-j-8.0.33.jar ./
YAML
복사
jar 파일을 lib 디렉토리로 복사
sudo chown tomcat:tomcat mysql-connector-j-8.0.33.jar
YAML
복사
소유권 변경
tomcat  MySQL 연결을 위한 MySQL JDBC 드라이버 다운로드 및 설치 (위치확인 : 참고사항)

1.
Server.xml 관련 수정
sudo vi /home/tomcat/apache-tomcat-9.0.108/conf/server.xml
YAML
복사
server.xml 에서 GlobalNamingResources 설정
[tomcat2a]
<GlobalNamingResources>
<!-- Editable user database that can also be used by
UserDatabaseRealm to authenticate users
-->
<Resource name="UserDatabase" auth="Container"
type="org.apache.catalina.UserDatabase"
description="User database that can be updated and saved"
factory="org.apache.catalina.users.MemoryUserDatabaseFactory"
pathname="conf/tomcat-users.xml" />
<Resource name="jdbc/MyDB"
auth="Container"
type="javax.sql.DataSource"
maxTotal="20"
maxIdle="5"
maxWaitMillis="10000"
username="admin"
password="powermvp"
driverClassName="com.mysql.cj.jdbc.Driver"
url="jdbc:mysql://mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com:3306/board_db?useSSL=true&serverTimezone=UTC"/>
</GlobalNamingResources>
YAML
복사
[tomcat2c]
<GlobalNamingResources>
<!-- Editable user database that can also be used by
UserDatabaseRealm to authenticate users
-->
<Resource name="UserDatabase" auth="Container"
type="org.apache.catalina.UserDatabase"
description="User database that can be updated and saved"
factory="org.apache.catalina.users.MemoryUserDatabaseFactory"
pathname="conf/tomcat-users.xml" />
<Resource name="jdbc/MyDB"
auth="Container"
type="javax.sql.DataSource"
maxTotal="20"
maxIdle="5"
maxWaitMillis="10000"
username="admin"
password="powermvp"
driverClassName="com.mysql.cj.jdbc.Driver"
url="jdbc:mysql://mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com:3306/board_db?useSSL=true&serverTimezone=UTC"/>
</GlobalNamingResources>
YAML
복사
2.
context.xml 에도 ResourceLink 추가
sudo vi /home/tomcat/apache-tomcat-9.0.108/conf/context.xml
YAML
복사
[tomcat2a]
<Context>
<!-- Default set of monitored resources. If one of these changes, the -->
<!-- web application will be reloaded. -->
<WatchedResource>WEB-INF/web.xml</WatchedResource>
<WatchedResource>WEB-INF/tomcat-web.xml</WatchedResource>
<WatchedResource>${catalina.base}/conf/web.xml</WatchedResource>
<ResourceLink name="jdbc/MyDB"
global="jdbc/MyDB"
type="javax.sql.DataSource"/>
<!-- Uncomment this to disable session persistence across Tomcat restarts -->
<!--
<Manager pathname="" />
-->
</Context>
YAML
복사
[tomcat2c]
<Context>
<!-- Default set of monitored resources. If one of these changes, the -->
<!-- web application will be reloaded. -->
<WatchedResource>WEB-INF/web.xml</WatchedResource>
<WatchedResource>WEB-INF/tomcat-web.xml</WatchedResource>
<WatchedResource>${catalina.base}/conf/web.xml</WatchedResource>
<ResourceLink name="jdbc/MyDB"
global="jdbc/MyDB"
type="javax.sql.DataSource"/>
<!-- Uncomment this to disable session persistence across Tomcat restarts -->
<!--
<Manager pathname="" />
-->
</Context>
YAML
복사
[tomcat 서비스 재시작]
sudo systemctl restart tomcat
YAML
복사
구성화면 스크린샷 확인
sudo vi /home/tomcat/apache-tomcat-9.0.108/conf/server.xml
YAML
복사

sudo vi /home/tomcat/apache-tomcat-9.0.108/conf/context.xml
YAML
복사

 데이터베이스 연결 성공

이번에는 MySQL를 수 작업으로 EC2에 설치한 Bastion-Server에서 아래 명령어를 통해 RDS에 접속해 보자.
mysql -u admin -h mydb.cdclngzqqmhq.ap-northeast-2.rds.amazonaws.com -ppowermvp
JavaScript
복사

조치 후 ALB의 DNS 정보로 접속하면~

정상화면을 볼 수 있을 것이다.
ALB DNS 정보를 통해서도 접속 가능한 것을 확인할 수 있음

04. DB 이중화, 읽기전용 복제본 생성 방법 (참고)
읽기전용 복제본을 생성하기 전 백업본이 필요함!
데이터베이스 클릭 수 [수정] 클릭
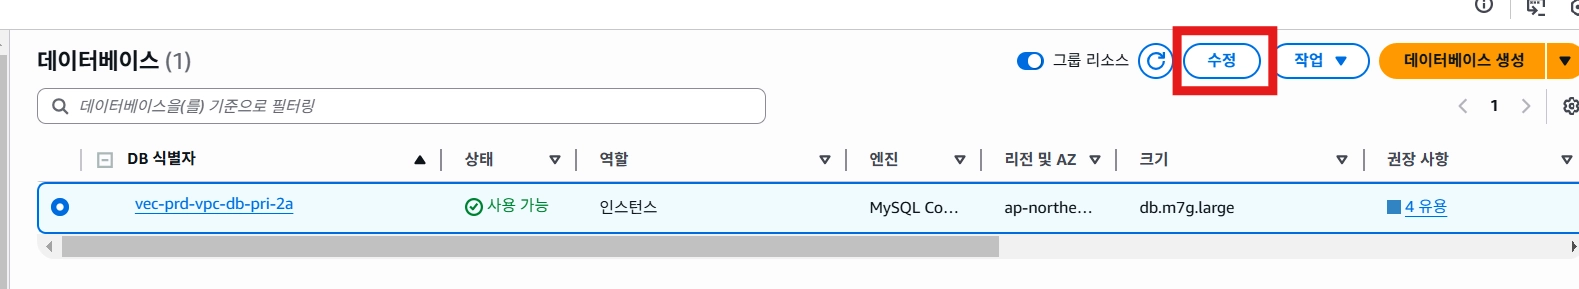
나머지는 디폴트 두고
백업 보존 기간은 ‘1일’로 최소한의 지정
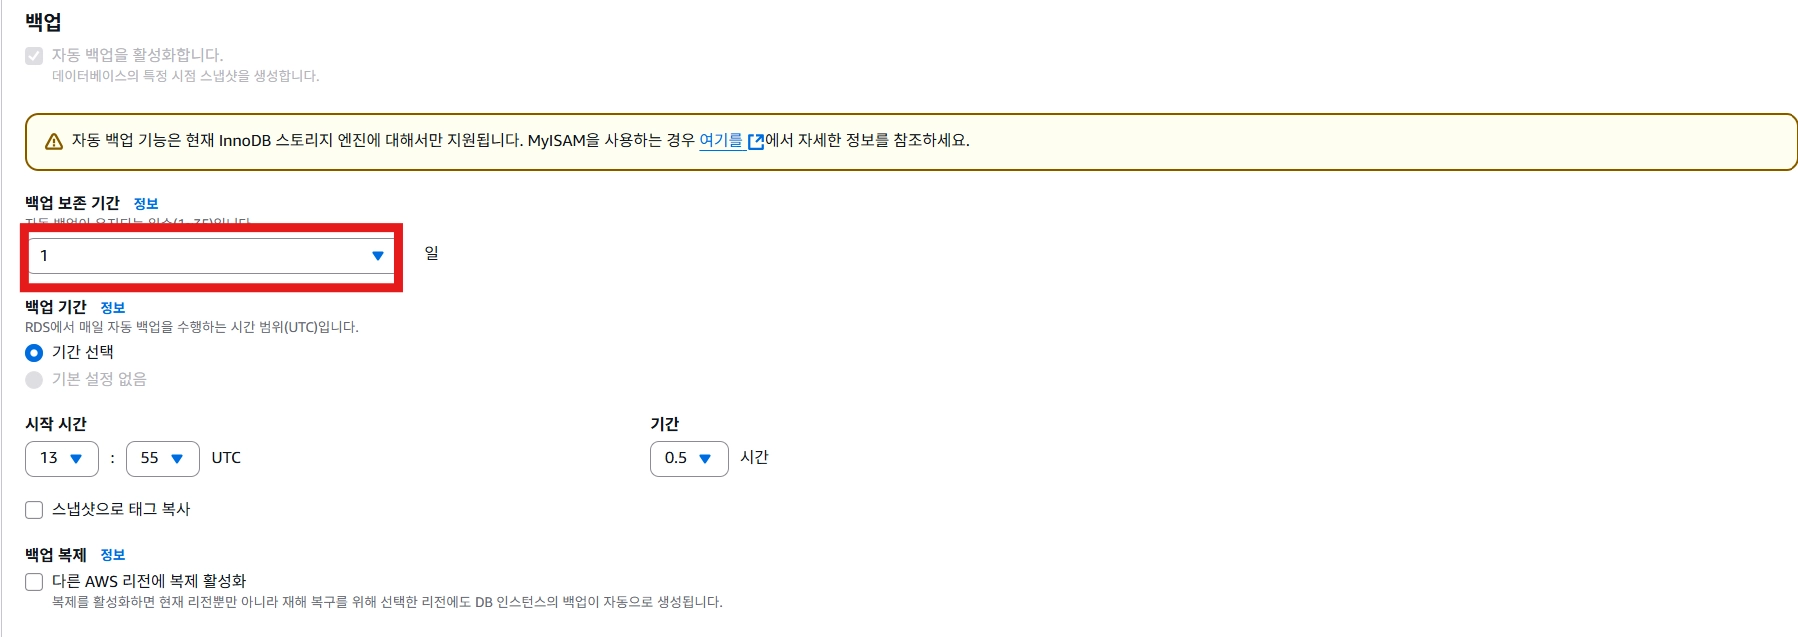

‘마스터 자격 증명 재설정 중’ 상태로 넘어감

해당 RDS 클릭 후 [작업] - [읽기 전용 복제본 생성] 클릭

DB 인스턴스 식별자는 ‘VEC-PRD-VPC-DB-PRI-2C’로 입력
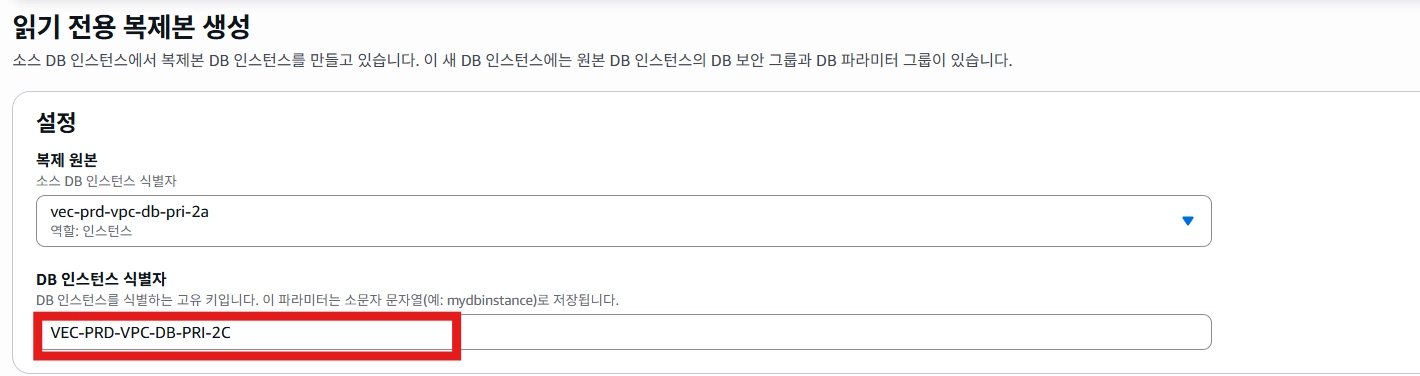
나머지는 디폴트 사용
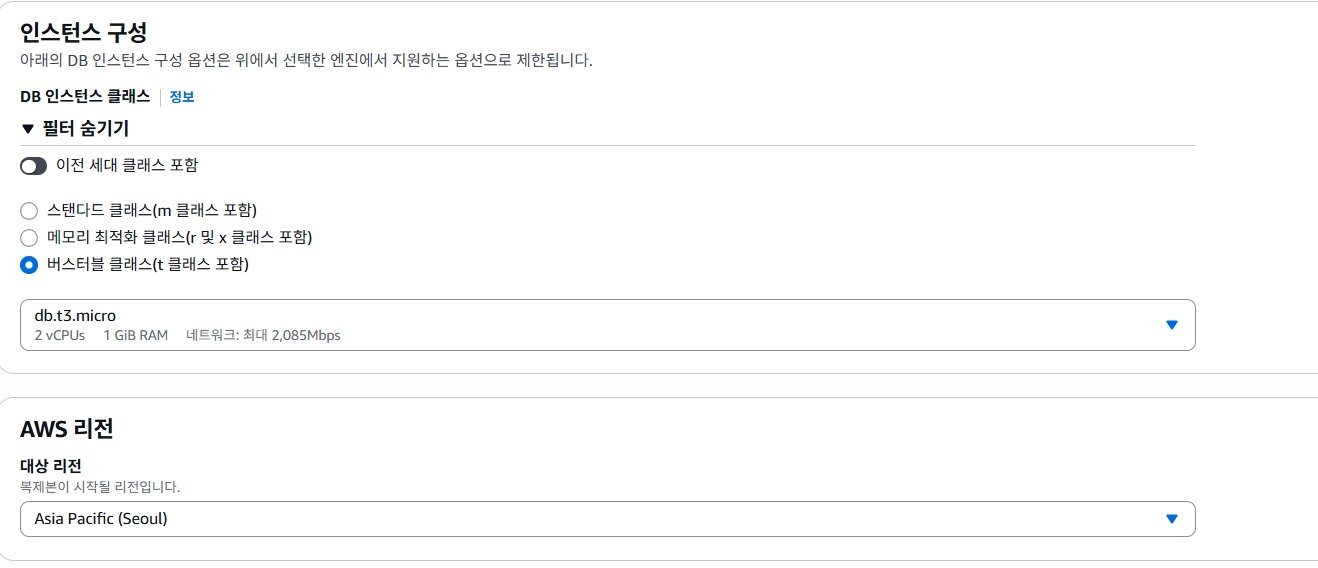


생성되는 것 확인 가능


05. AWS RDS 파라이터 그룹 생성 및 수정 사항 (중요사)
→ 현업에서 RDS 구성시 정말 중요사항

파라미터 그룹 생성 화면


[1개 수정]

[2개 수정]

[3개 수정]

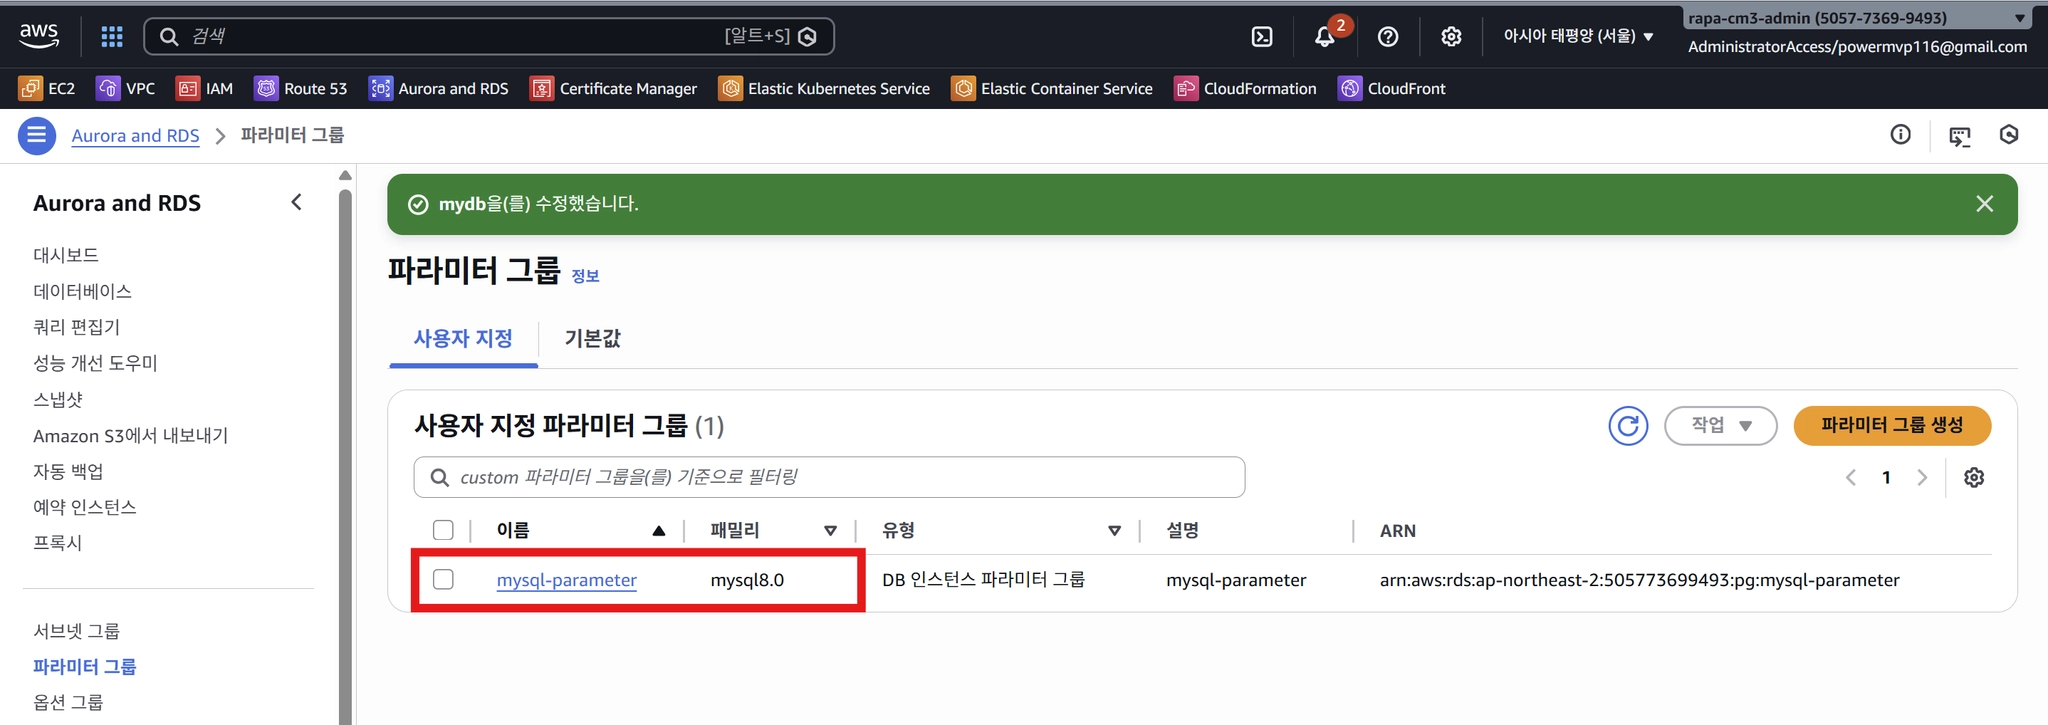

06. MySQL RDS를 설치하고 이중화 연결 테스트를 진행하기 위한 명령어 (참고)
while true; do host mydb.cdclngzqqmhq.ap-northeast-2.rds.amazonaws.com | grep alias; sleep 1; done
JavaScript
복사
입력하면 해당 RDS(Standby)의 엔드포인트로 요청이 가는 것을 확인할 수 있다.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-34-114-40.ap-northeast-2.compute.amazonaws.com.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-34-114-40.ap-northeast-2.compute.amazonaws.com.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-34-114-40.ap-northeast-2.compute.amazonaws.com.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-34-114-40.ap-northeast-2.compute.amazonaws.com.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-34-114-40.ap-northeast-2.compute.amazonaws.com.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-34-114-40.ap-northeast-2.compute.amazonaws.com.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-34-114-40.ap-northeast-2.compute.amazonaws.com.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-34-114-40.ap-northeast-2.compute.amazonaws.com.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-34-114-40.ap-northeast-2.compute.amazonaws.com.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-35-144-3.ap-northeast-2.compute.amazonaws.com.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-35-144-3.ap-northeast-2.compute.amazonaws.com.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-35-144-3.ap-northeast-2.compute.amazonaws.com.
mydb.crgedgvs64um.ap-northeast-2.rds.amazonaws.com is an alias for ec2-3-35-144-3.ap-northeast-2.compute.amazonaws.com.