


01. 서브넷 생성
[VPC] - [서브넷] - [서브넷 생성] 클릭

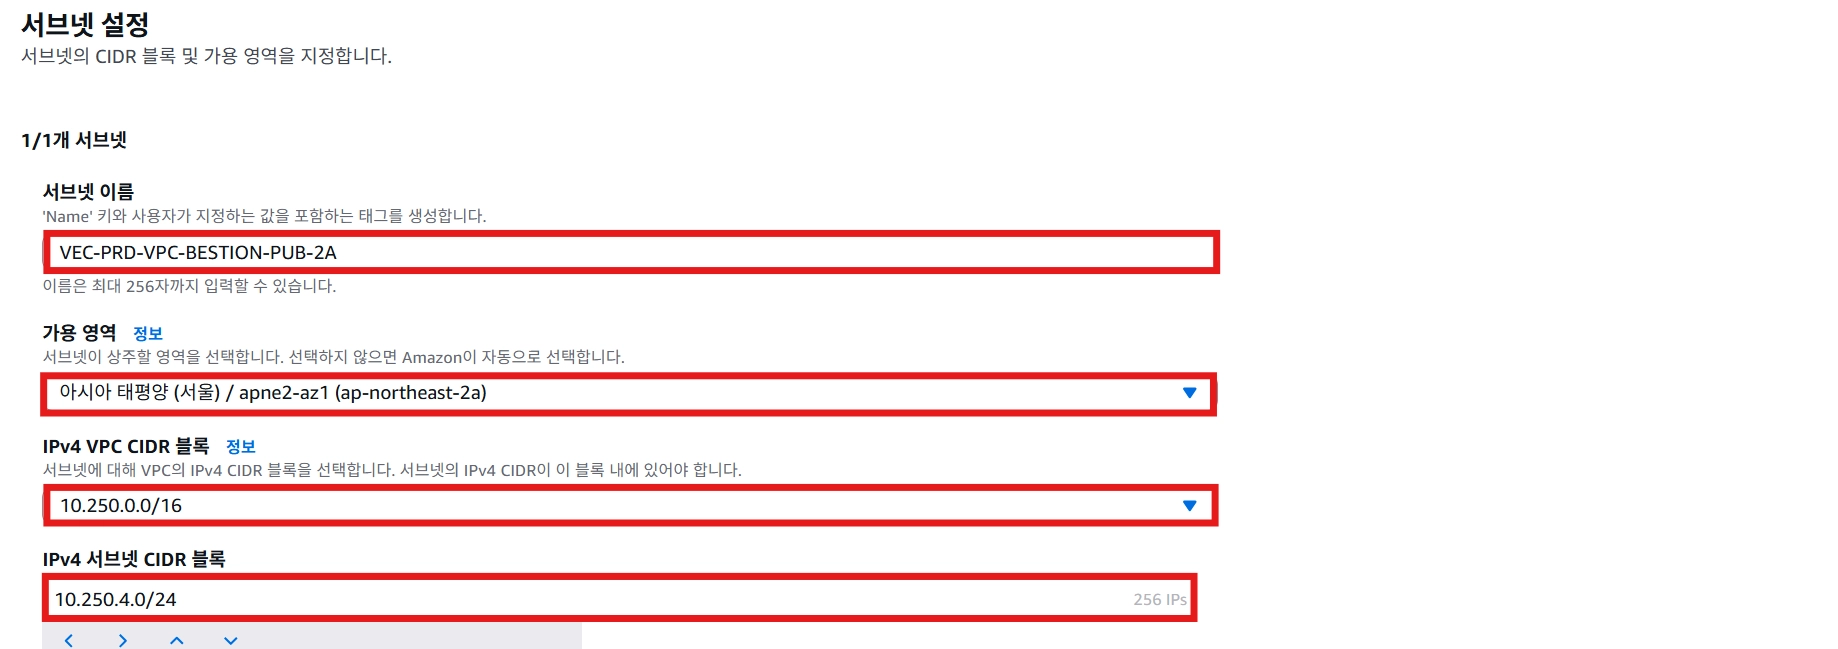
VPC ID는 생성한 ‘VEC-PRD-VPC’로 연결

서브넷 이름은 ‘VEC-PRD-VPC-BASTION-PUB-2A’로 입력
VEC-PRD-VPC-BASTION-PUB-2A
YAML
복사
가용영역은 ‘아시아 태평양(서울) / ap-northeast-2a’로 지정
IPv4 서브넷 CIDR 블록은 ‘10.250.4.0/24’로 입력 후 [서브넷 생성] 클릭
10.250.4.0/24
YAML
복사

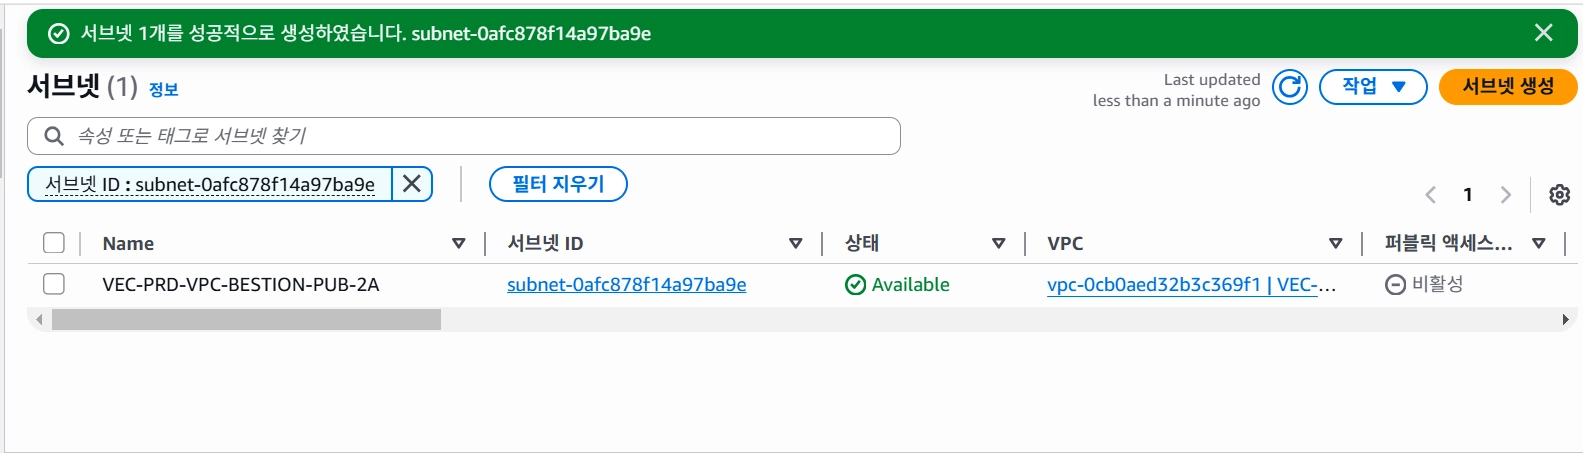
서브넷 생성 완료
02. 보안그룹 생성
[VPC] - [보안 그룹] - [보안 그룹 생성] 클릭

보안 그룹 이름과 설명은 ‘VEC-PRD-VPC-BASTION-PUB-SG-2A’로 입력하며
VEC-PRD-VPC-BASTION-PUB-SG-2A
YAML
복사
VPC는 이전에 생성한 ‘VEC-PRD-VPC’로 지정
인바운드와 아웃바운드 규칙은 생성 이후 지정할 것이므로 [보안 그룹 생성] 클릭

생성 시 다음과 같이 결과가 나옴
인바운드 규칙 설정을 위해 [인바운드 규칙] - [인바운드 규칙 편집] 클릭

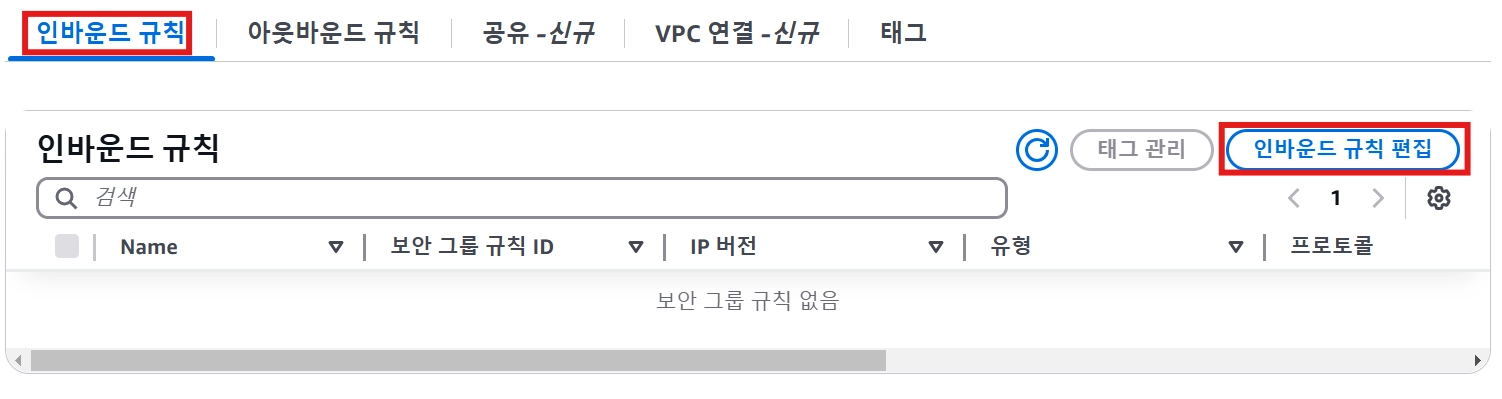
[규칙 추가] 클릭 후 아래 표를 참고하여 인바운드 규칙 설정 후 [규칙 저장] 클릭
유형 | 소스 | IPv4 |
HTTP | Anywhere IPv4 | 0.0.0.0/0 |
HTTPS | Anywhere IPv4 | 0.0.0.0/0 |
SSH | Anywhere IPv4 | 0.0.0.0/0 |
 추가로 ICMP 정책도 추가해 준다.


03. Ubuntu Linux를 통한 Bastion-Server 생성
[EC2] - [인스턴스] - [인스턴스 시작] 클릭

이름은 ‘VEC-PRD-VPC-BASTION-PUB-2A’로 입력
VEC-PRD-VPC-BASTION-PUB-2A
YAML
복사

AMI는 Ubuntu Server 24.04 LTS(HVM), SSD Volume Type으로 지정
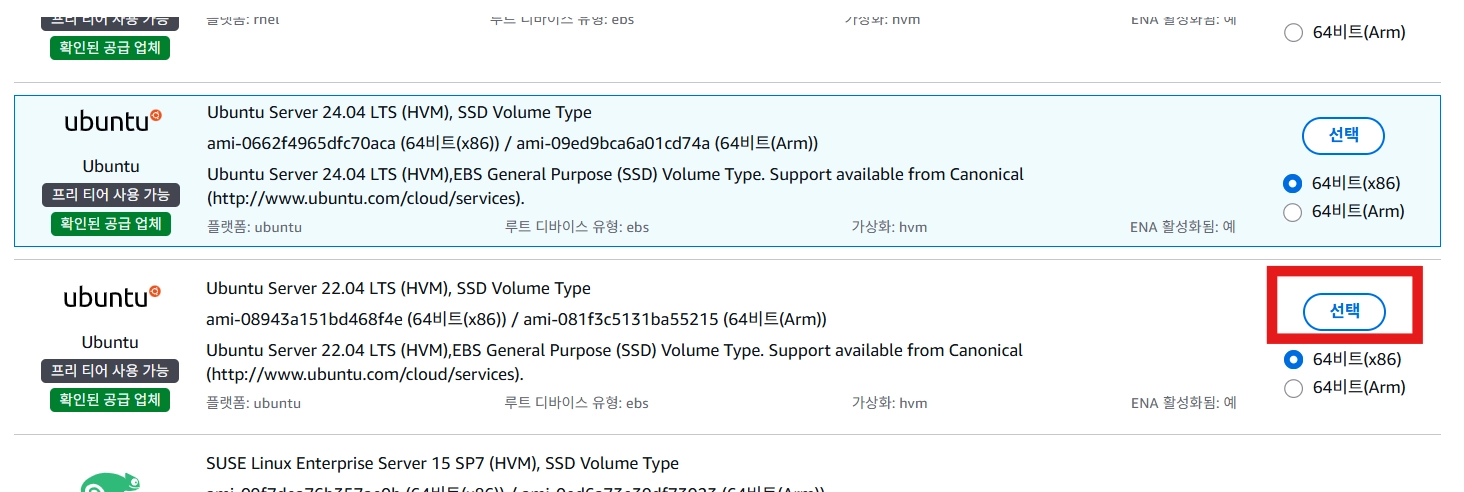

인스턴스 유형은 기본 Default인 t3.micro 선택후 진행한다.

키 페어에서 이전에 생성한 powermvp.pem 키로 지정

[네트워크 설정]에서
[VPC]는 이전에 생성한 ‘VEC-PRD-VPC’로 지정
[서브넷]은 ‘VEC-PRD-VPC-BASITON-PUB-2A’로 지정
[퍼블릭 IP 자동 할당]은 활성화로 변경
[방화벽(보안 그룹)]은 기존 보안 그룹 선택으로 변경하고 일반 보안 그룹을 ‘VEC-PRD-VPC-BASTION-PUB-SG-2A’로 지정
[고급 네트워크 구성] 클릭

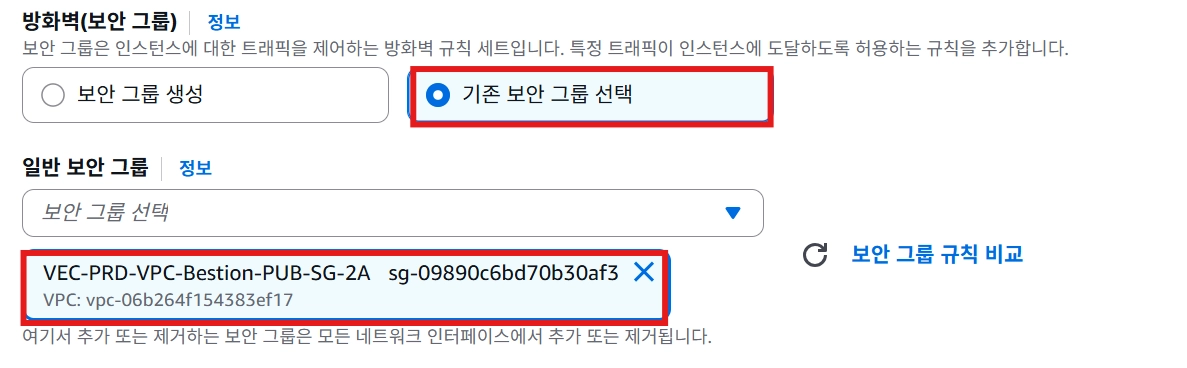
[기본 IP]를 ‘10.250.4.240’으로 입력 후 [인스턴스 시작] 클릭
10.250.4.240
YAML
복사

생성되면 해당 퍼블릭 IPv4 주소 복사

04. Bastion-Server RT 추가
해당 서브넷은 아직 RT에 등록되지 않아 인터넷을 사용할 수 없다! 인터넷과 연결 가능하도록 기존 라우팅 테이블 수정 필요
[VPC] - [라우팅 테이블] 에서 ‘VEC-PRD-RT_PUB’을 클릭 후
[서브넷 연결] - [서브넷 연결 편집] 클릭

생성한 서브넷 중 아래 서브넷을 선택 후 [연결 저장] 클릭 후 연결된 결과 확인
•
VEC-PRD-VPC-BESTION-PUB-2A


결과

05. Bation-Server XSHELL 연결
•
연결
이름 | bastion-server |
호스트 | (퍼블릭 IPv4 주소) |
포트 번호 | 22 |

•
사용자 인증
사용자 이름 | ubuntu |
방법 | Public key |
키파일 | (생성한 키페어) |

연결된 것을 확인

이 상태에서 Tomcat 이나 Nginx 에 접속하여 사용한다. (왜 현재 추세는 보안을 위해 Nginx -WEB-Server / Tomcat-WAS-Server 모두 Private Subnet 에 배치 시키기 때문이다.)
•
Private Subnet 에는 공인IP 없기 때문에 외부에서 연결할 수 있는 방법은 Bastion-Server 를 통해 연결할 수밖에는 없다. (왜 Private Subnet 단방향 통신만 가능하기 때문이다.)